
Электронные услуги CNAS могут работать с перебоями после кибератак на госресурсы
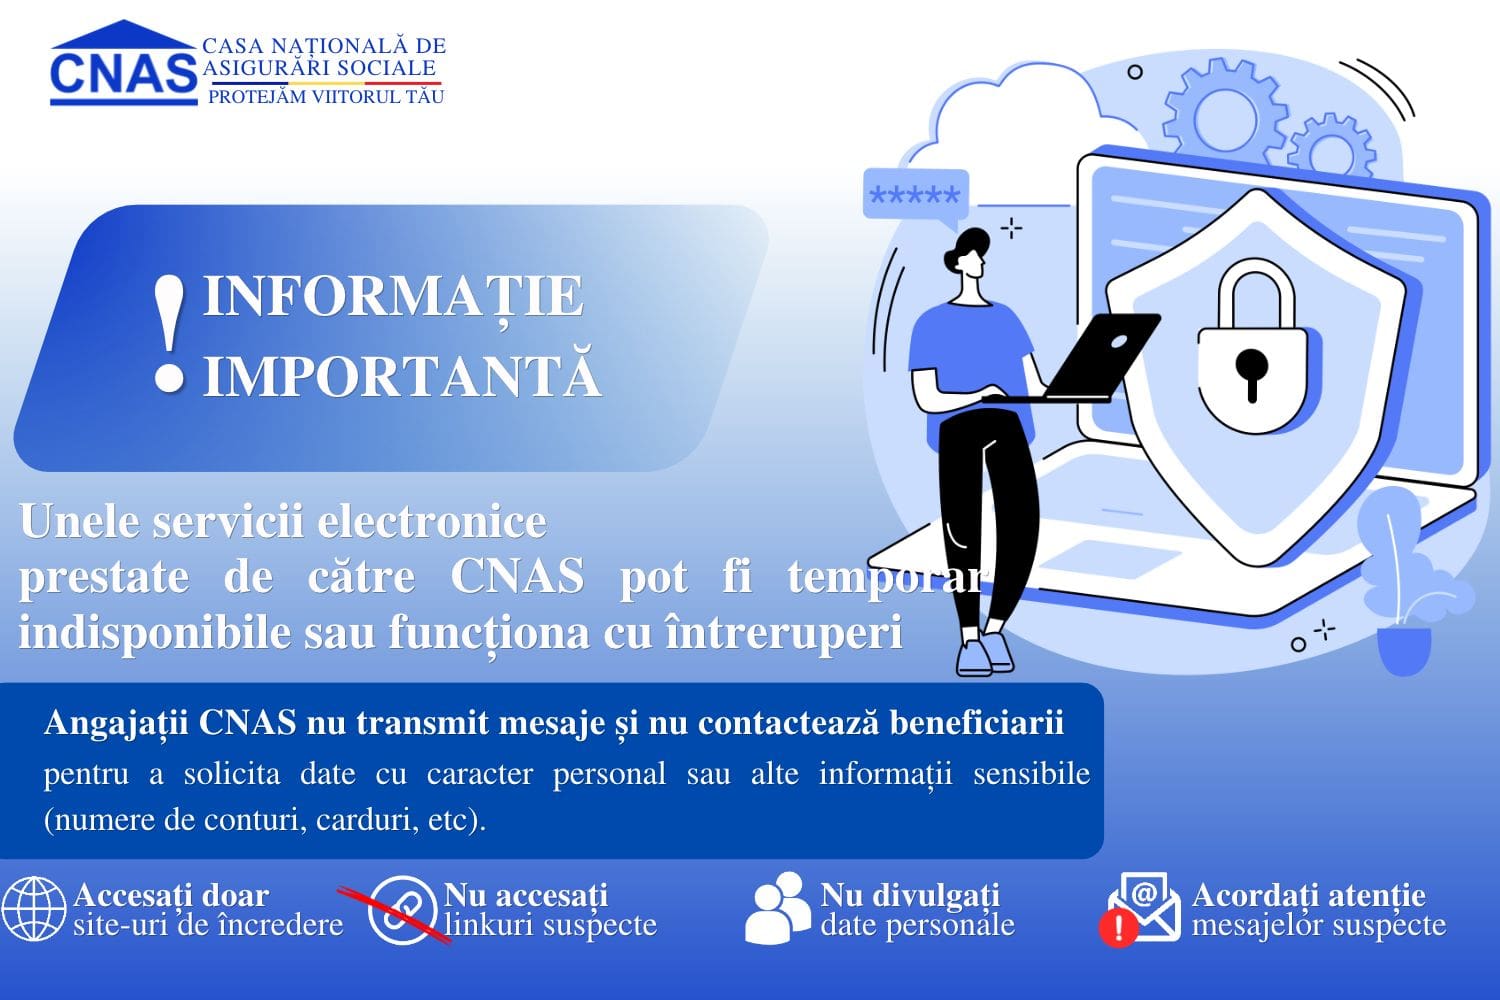
Национальная касса социального страхования (НКСС/CNAS) сообщает, что доступ к некоторым электронным услугам может быть временно недоступен или работать с перебоями. Эти меры связаны с работами по обслуживанию и проверке, начатыми в контексте недавних инцидентов кибербезопасности, которые затронули некоторые правительственные электронные сервисы.
По данным CNAS, Агентство публичных услуг инициировало работы по обслуживанию и проверке Государственного регистра населения и Государственного регистра правовых единиц в целях оценки и укрепления мер кибербезопасности:
«В связи с этим доступ к некоторым электронным услугам, предоставляемым CNAS, которые зависят от данных из указанных регистров, может быть временно недоступен или работать с перебоями из-за проведения этих работ».
CNAS призывает пользователей электронных услуг проявлять повышенную бдительность при доступе к информационным ресурсам и их использовании.
«Пользуйтесь только проверенными веб-сайтами, внимательно проверяя адрес страницы перед вводом персональных данных или учетных данных. Не переходите по подозрительным ссылкам и не скачивайте файлы из ненадежных источников, в том числе полученные по электронной почте, в СМС-сообщениях или мессенджерах. Защищайте свои учетные данные, не храните пароли в местах, доступных другим людям, и не передавайте их через электронные сообщения или другие незащищенные каналы связи. Не разглашайте персональные данные или конфиденциальную информацию лицам или службам, чья личность и легитимность не были проверены. Обращайте внимание на подозрительные сообщения с просьбой обновить личные данные, подтвердить пароли или перейти по ссылкам от имени государственных учреждений», — отмечается в сообщении CNAS.
Касса социального страхования напоминает, что не рассылает сообщения и не связывается с бенефициарами по телефону с требованиями предоставить личные данные или другую информацию, такую как номера счетов или карт. Граждане могут уточнить любую сомнительную информацию в кол-центре CNAS по номеру: 022-257 777.
Около 750 000 государственных идентификационных номеров (IDNP) могли быть затронуты несанкционированным извлечением данных в результате кибератаки на государственные системы Республики Молдова. Согласно предварительным расследованиям, в период с 19 по 23 октября злоумышленники запросили около миллиона IDNP, пытаясь получить персональные данные.