
Мошеннические колл-центры превратились в масштабную транснациональную индустрию, управляемую по принципам легального ИТ-бизнеса, а Молдова и соседние страны столкнулись с беспрецедентным всплеском высокотехнологичного обмана. По данным правоохранительных органов, преступные группировки активно используют искусственный интеллект, дипфейки и методы социальной инженерии. Из-за этого финансовые потери граждан республики за последний год увеличились в геометрической прогрессии — с 40 млн до более чем 211 млн леев в интернет-банкинге. Всего в стране зафиксировано свыше 1 225 случаев онлайн-мошенничества.
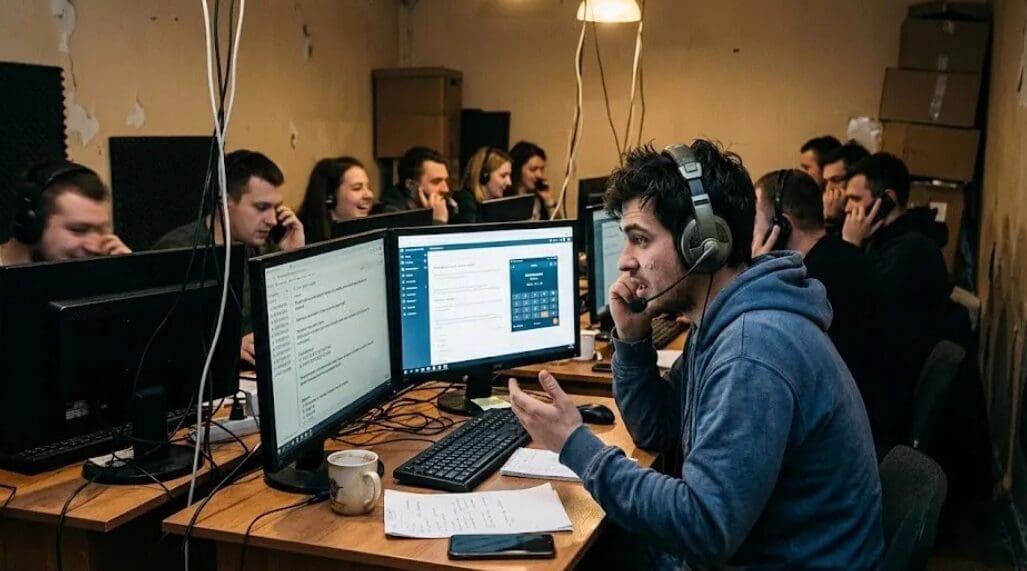
Современный теневой колл-центр (или «офис») представляет собой четко структурированное предприятие. В крупных точках работает от 250 до 300 человек: от рядовых операторов-«звонарей», совершающих до 300 звонков в день, до опытных психологов и целых ИТ-отделов, отвечающих за подмену номеров и запуск вредоносного ПО. Средний доход одного такого офиса составляет от 1 до 3 млн долларов в месяц.
Откуда у мошенников данные граждан?
Один из главных вопросов пострадавших: «Откуда они знают мое имя, отчество и банк, в котором у меня открыт счет?» Как пояснил глава Центра по борьбе с киберпреступностью ГИП Юрий Рошка, а также председатель парламентской комиссии по нацбезопасности Лилиан Карп, преступники используют комплекс каналов для формирования «карты жертв»:
-
Покупка баз данных в даркнете: Мошеннические организации массово скупают в теневом интернете цифровые базы, утекшие в результате кибератак на коммерческие компании, медицинские и государственные информационные системы. Как отмечают в СИБ, ни одна цифровая система не защищена на 100%, и любые взломы серверов частных или государственных структур сразу монетизируются преступниками.
-
След политических манипуляций: По заявлению Службы информации и безопасности (СИБ) Молдовы, в преступные хакерские хабы стекаются персональные данные граждан, которые в последние годы незаконно собирались внутри страны структурами Илана Шора для электоральных махинаций.
-
Цифровой след пользователей: Мошенники анализируют открытые страницы, которые граждане посещают в интернете, а также собирают информацию из фишинговых онлайн-опросов, анкет для трудоустройства и открытых профилей в мессенджерах, где люди сами оставляют свои телефоны и имейлы.
-
«Живой» сбор под видом соцработников: Преступники собирают данные и в офлайне. По данным министерства труда и соцзащиты, на юге Молдовы зафиксированы случаи, когда мошенники ходят по домам под видом соцработников и выманивают паспорта якобы для оформления зимних компенсаций.
Молдавские граждане все чаще вовлекаются в эти схемы не только как жертвы, но и как исполнители. В ходе недавней международной спецоперации был ликвидирован масштабный колл-центр на территории Украины, где 180 операторов из Молдовы звонили жителям Румынии под видом сотрудников банков и крали деньги с их счетов. Самыми популярными схемами в Молдове остаются звонки от имени службы безопасности банков, фальшивые платформы для инвестиций, звонки от имени компании Moldtelecom и уловка «родственник попал в ДТП».
Критическая ситуация наблюдается и во всем регионе:
-
Украина: Остается главным географическим хабом. По оценкам экспертов, в стране действует от 1 000 до 1 500 мошеннических центров, где занято около 60 тысяч человек.
-
Румыния и страны Балтии: Массово страдают от внешних румыно- и русскоязычных атак. Например, в Латвии годовой ущерб населения уже достиг 23,7 млн евро.
-
Россия и Беларусь: Фиксируют миллиардные убытки. В Минске недавно была накрыта сеть офисов с доходом до 2 млн долларов в месяц, обманывавшая иностранных граждан.
По заявлению МВД и экспертов по кибербезопасности, остановить угрозу только техническими фильтрами невозможно. Граждан призывают соблюдать жесткую цифровую гигиену: немедленно прерывать любые звонки, где заходит речь о деньгах или личных данных, и перезванивать в свой банк исключительно по официальным номерам.