Заявление Виктора Татару в PCCOCS: Как связаны выборы 2025 года, иностранные спецслужбы и массовая утечка данных
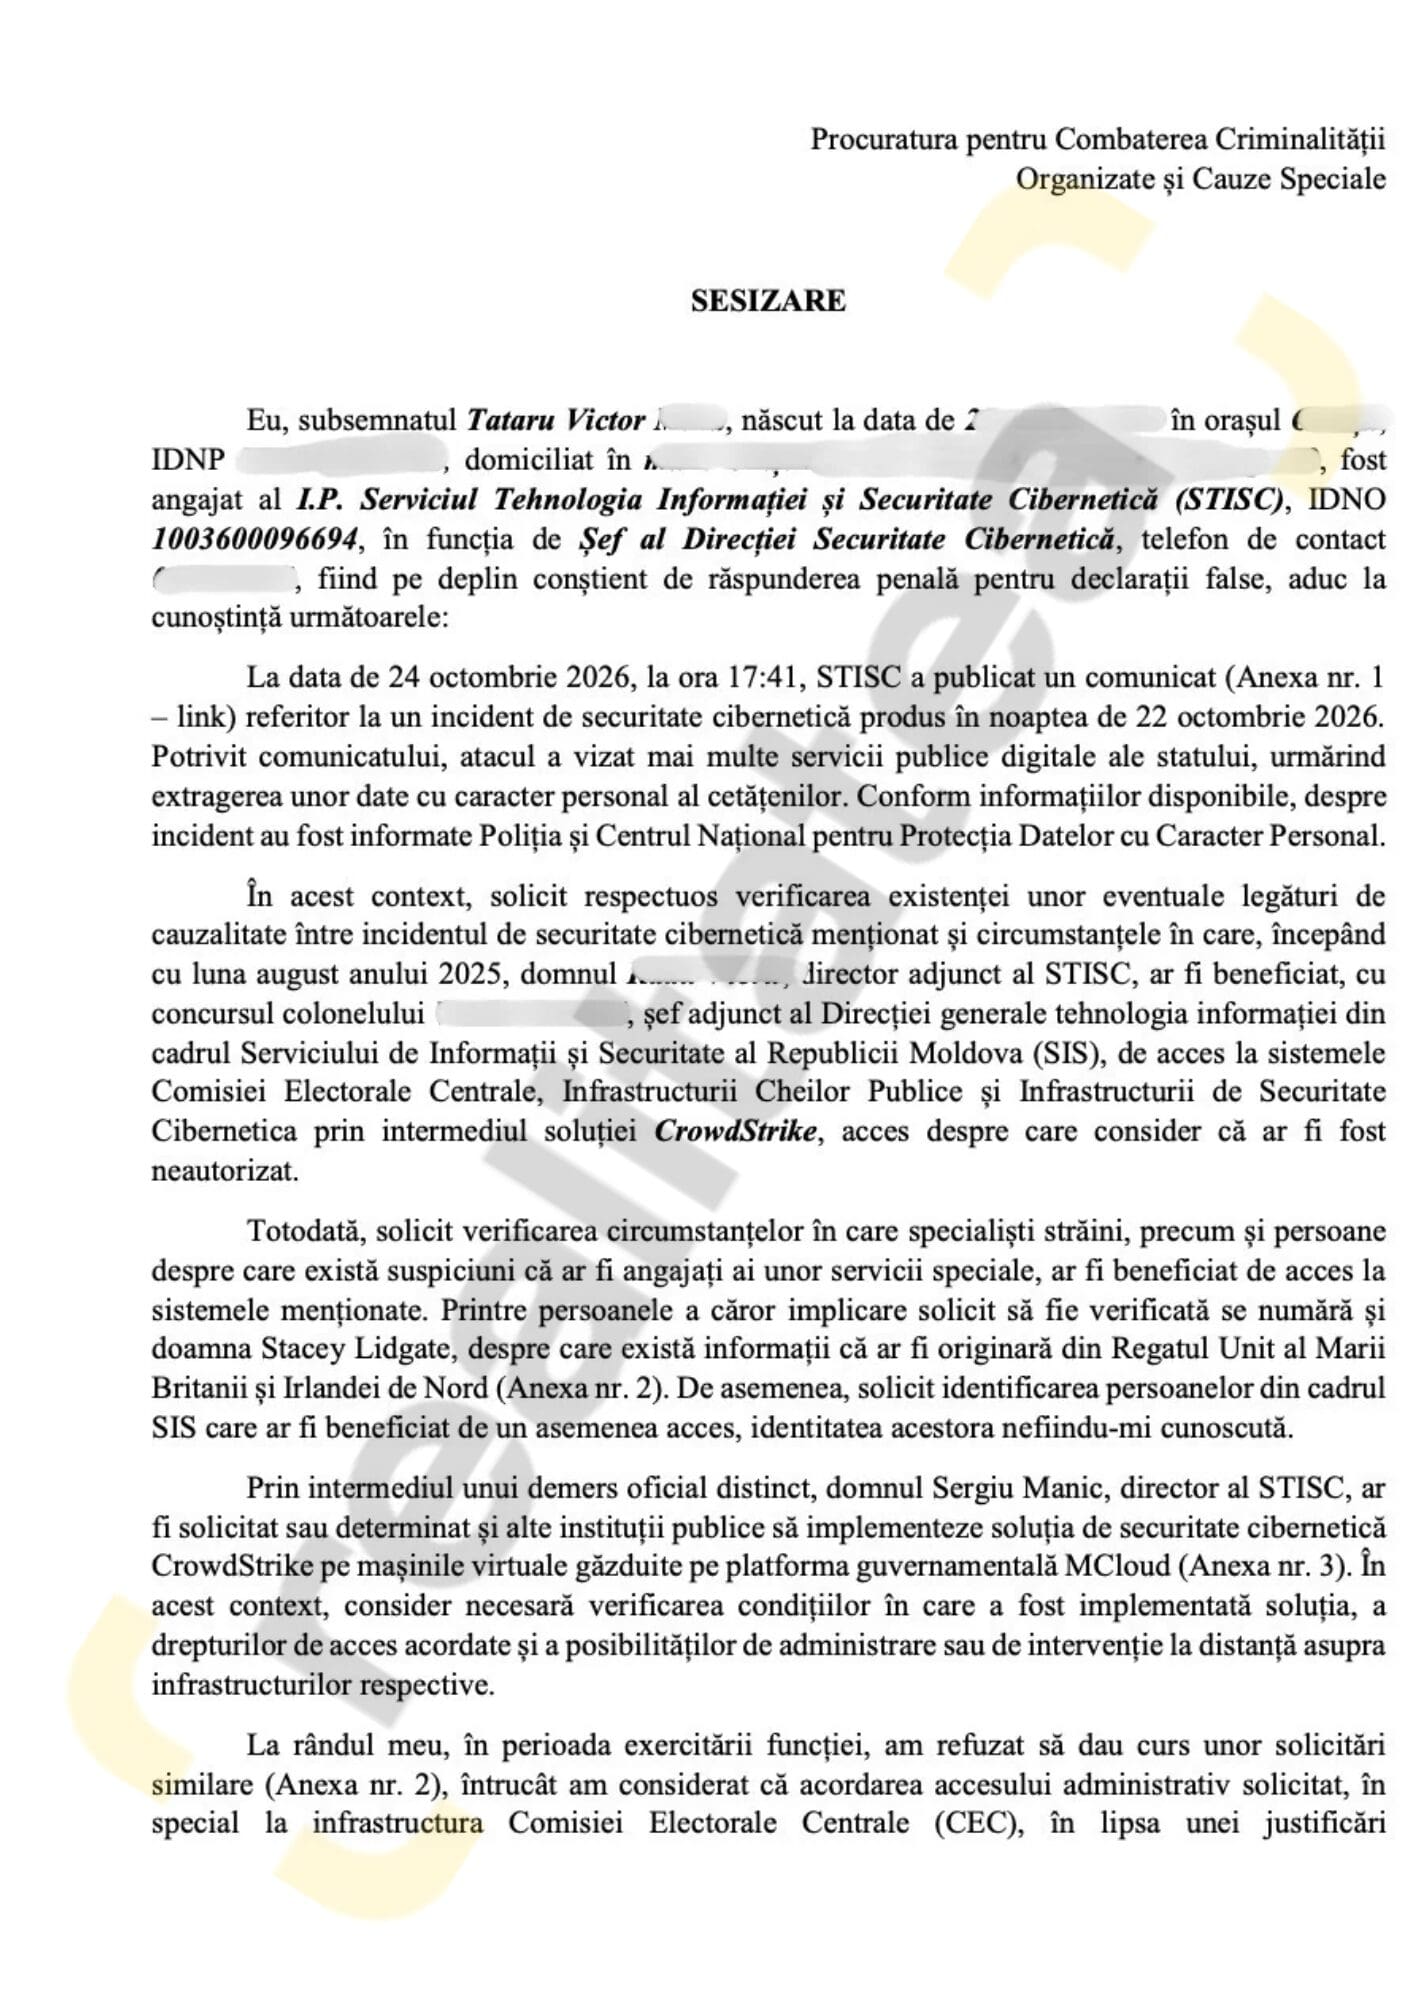
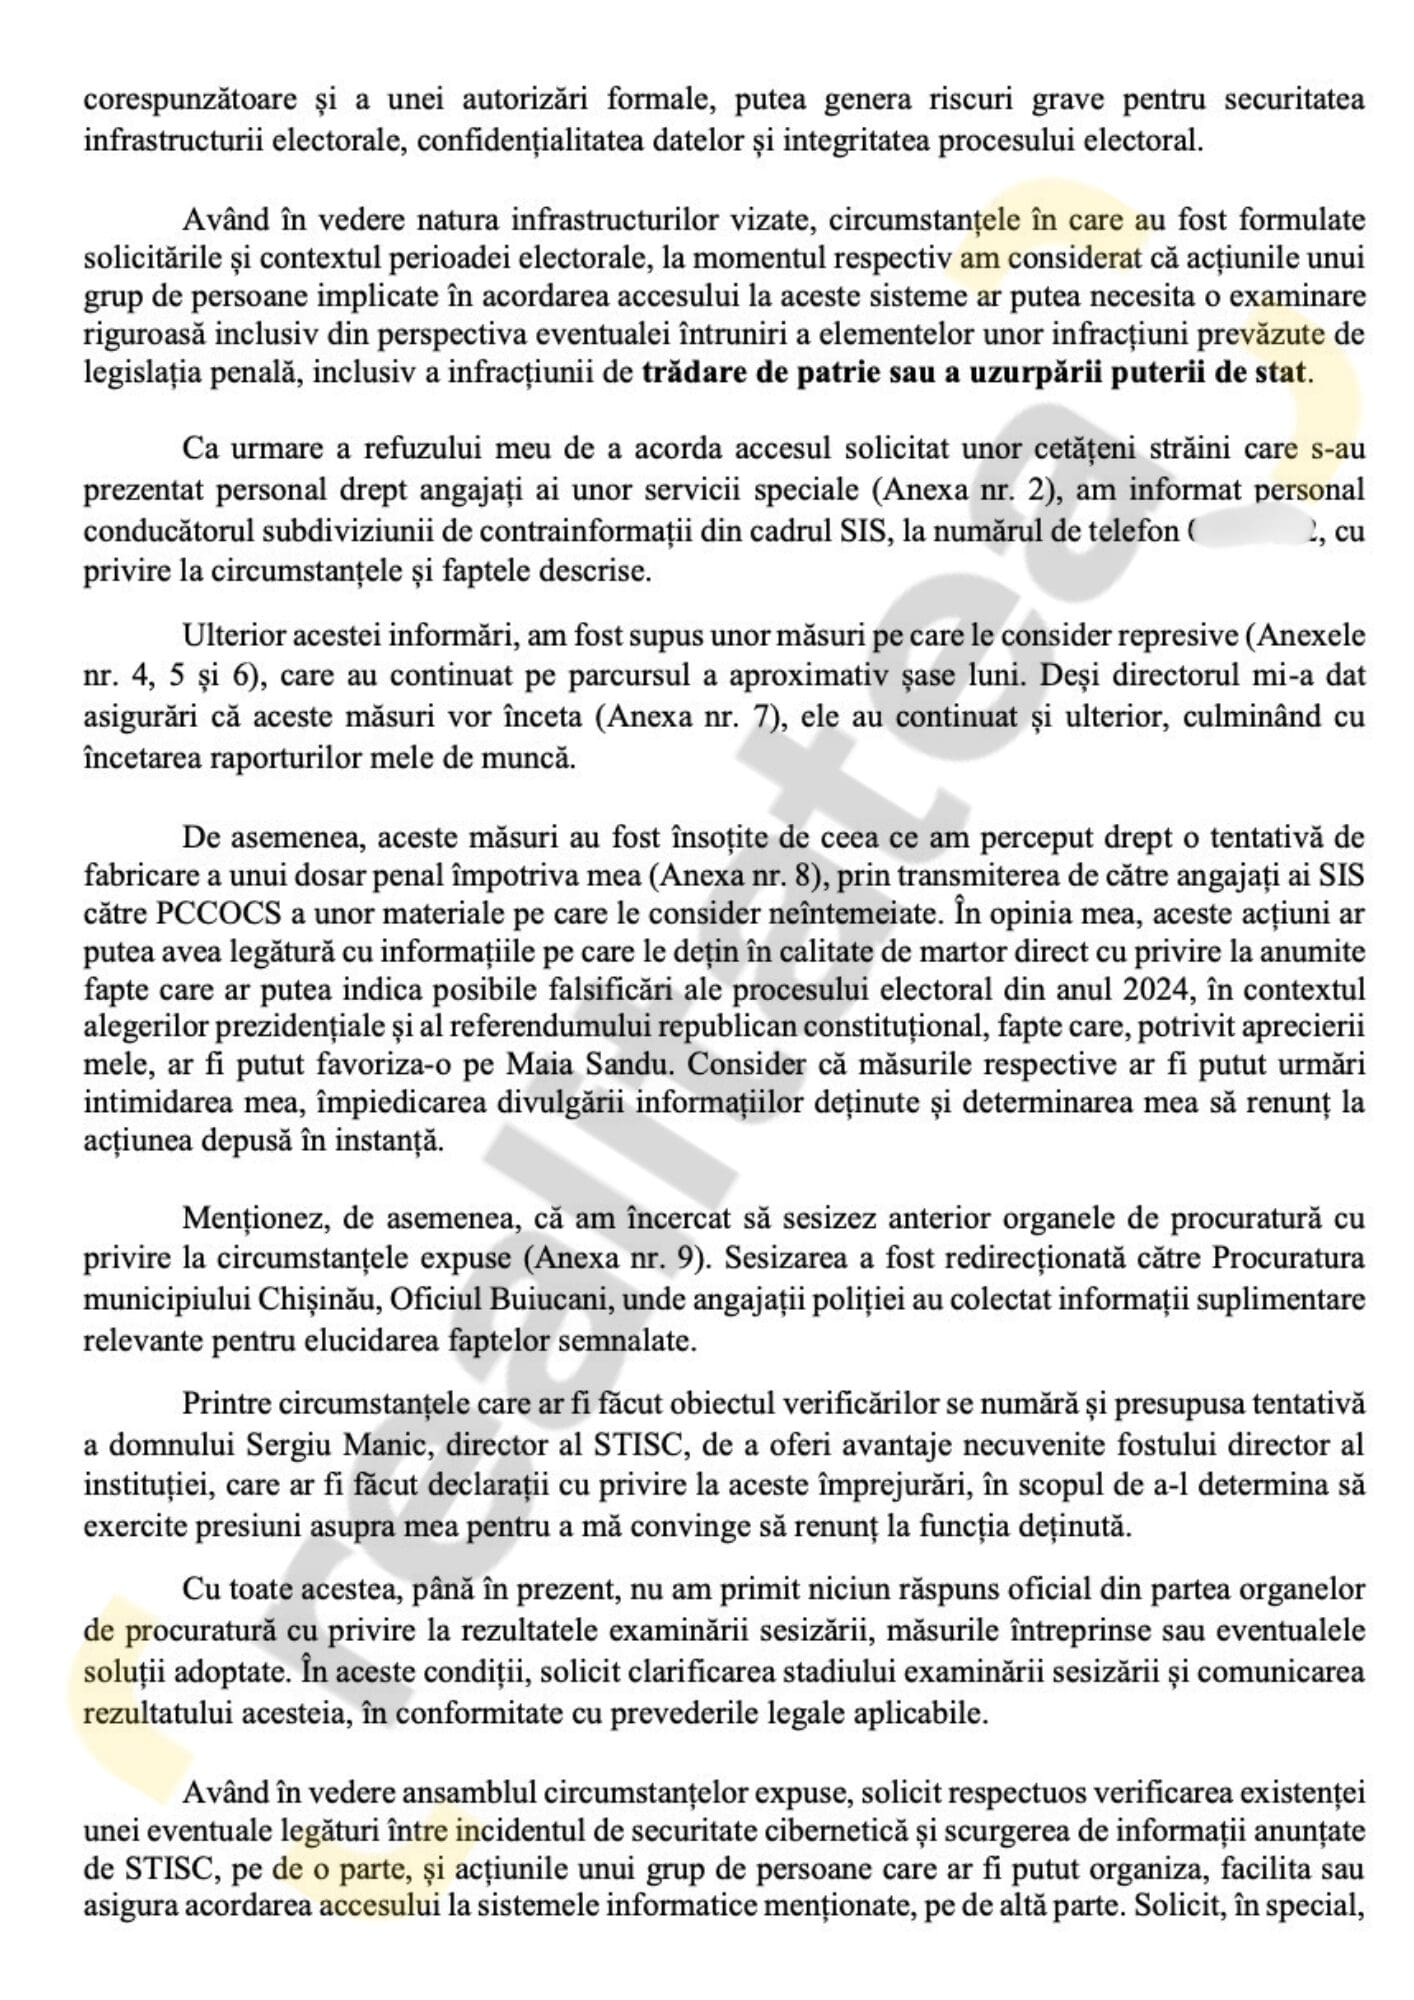
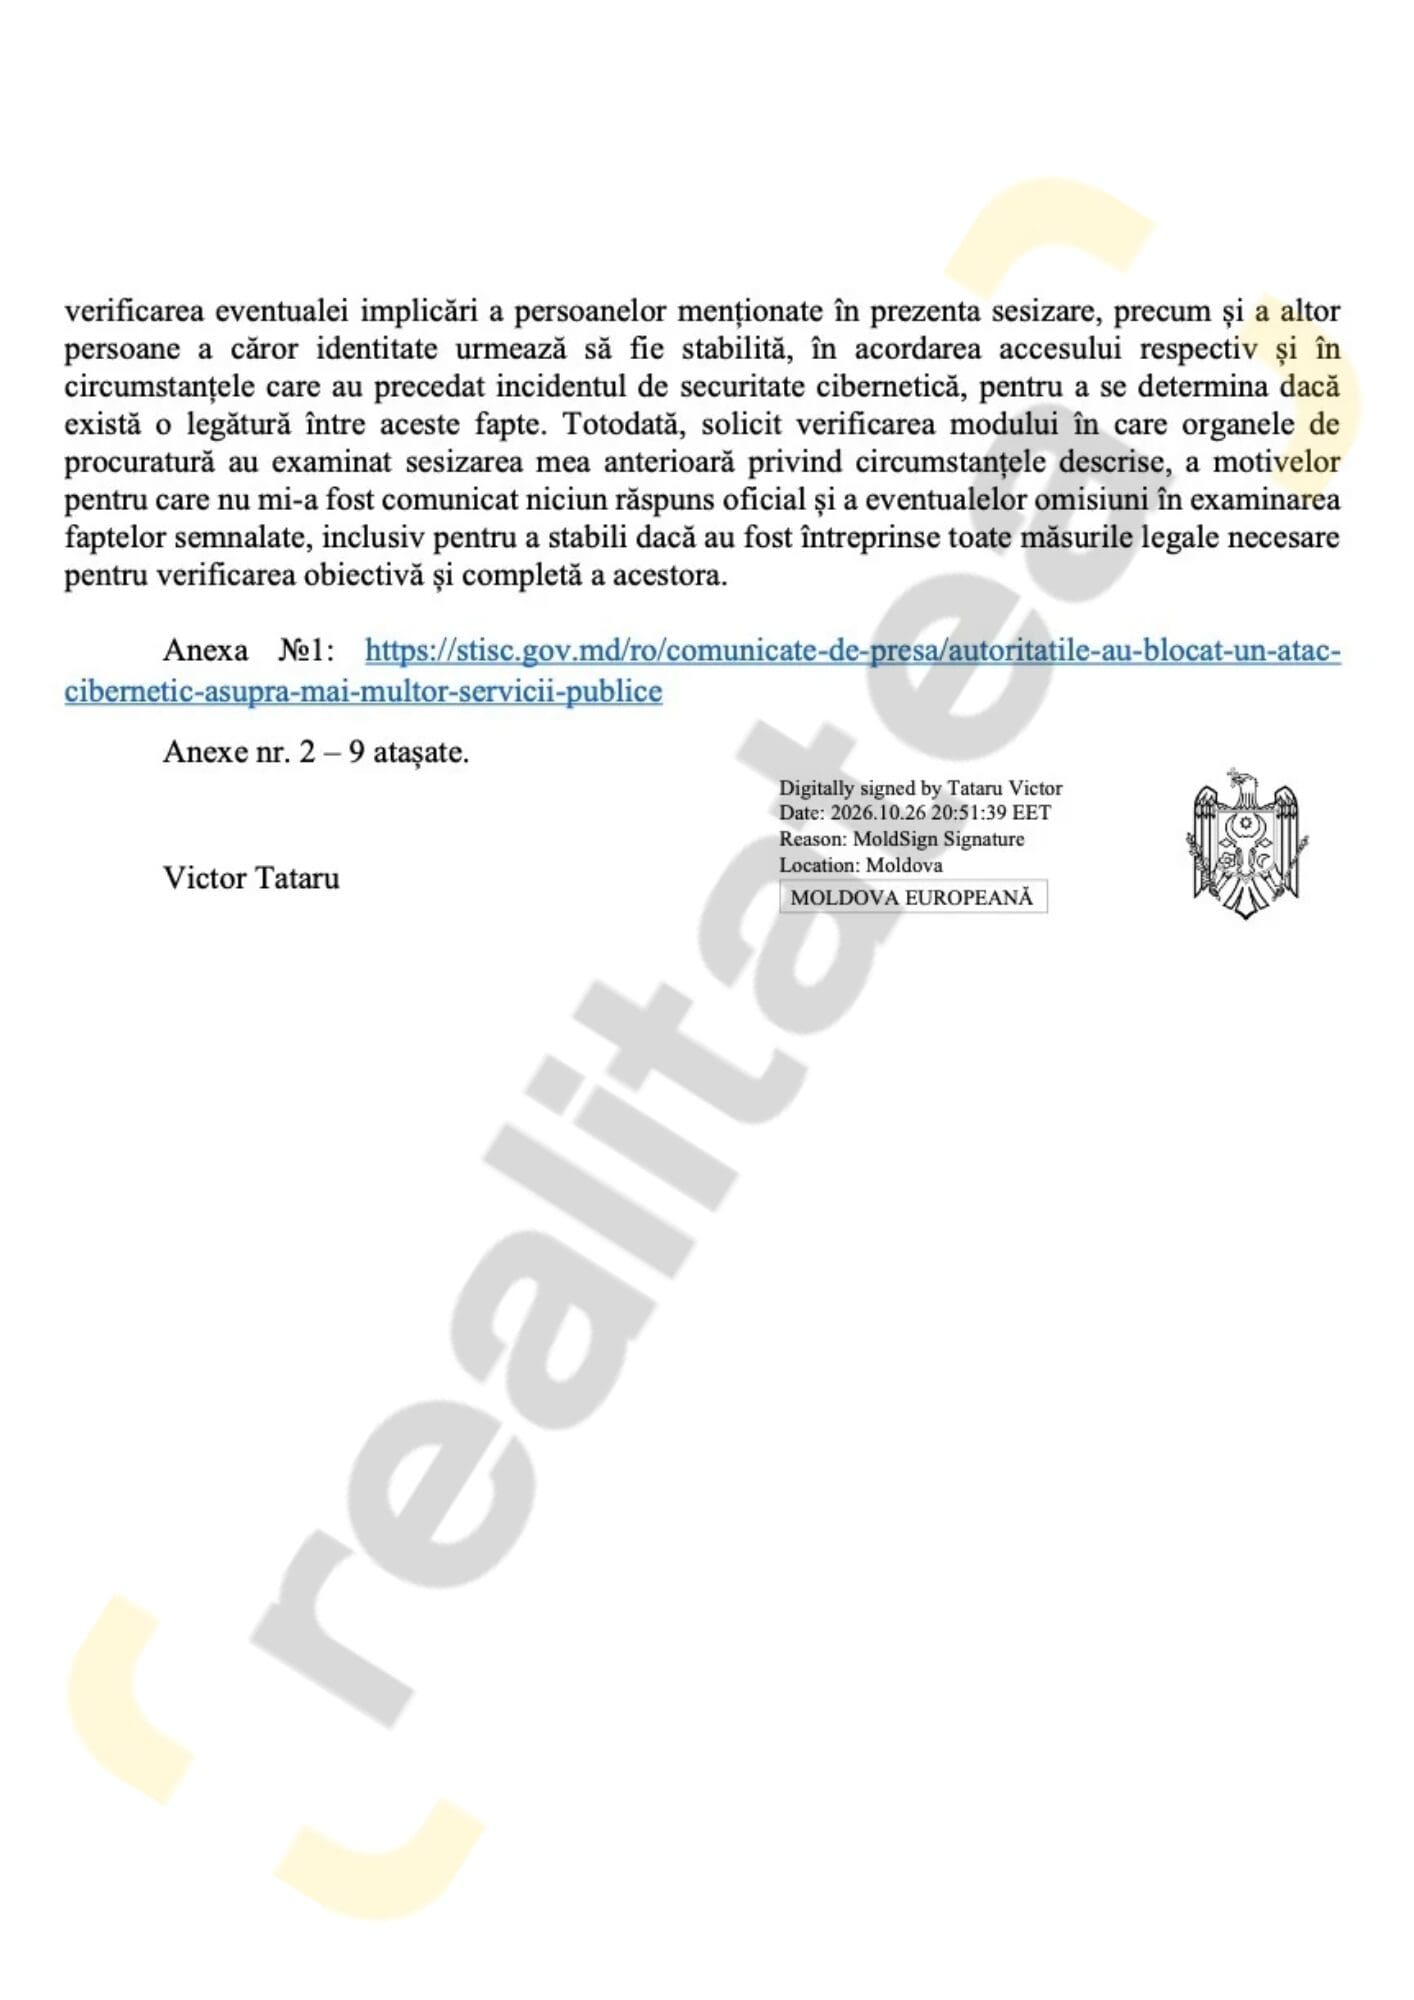
Бывший руководитель Управления кибербезопасности Службы информационных технологий и кибербезопасности (STISC) Виктор Татару обратился в Прокуратуру по борьбе с организованной преступностью и особым делам (PCCOCS) с официальной жалобой. Он утверждает, что перед парламентскими выборами 2025 года был осуществлен несанкционированный доступ к критически важной инфраструктуре Центральной избирательной комиссии (ЦИК).
По словам Татару, к инциденту могут быть причастны как отдельные сотрудники самого ведомства STISC, так и иностранные граждане, представившиеся сотрудниками зарубежных специальных структур.
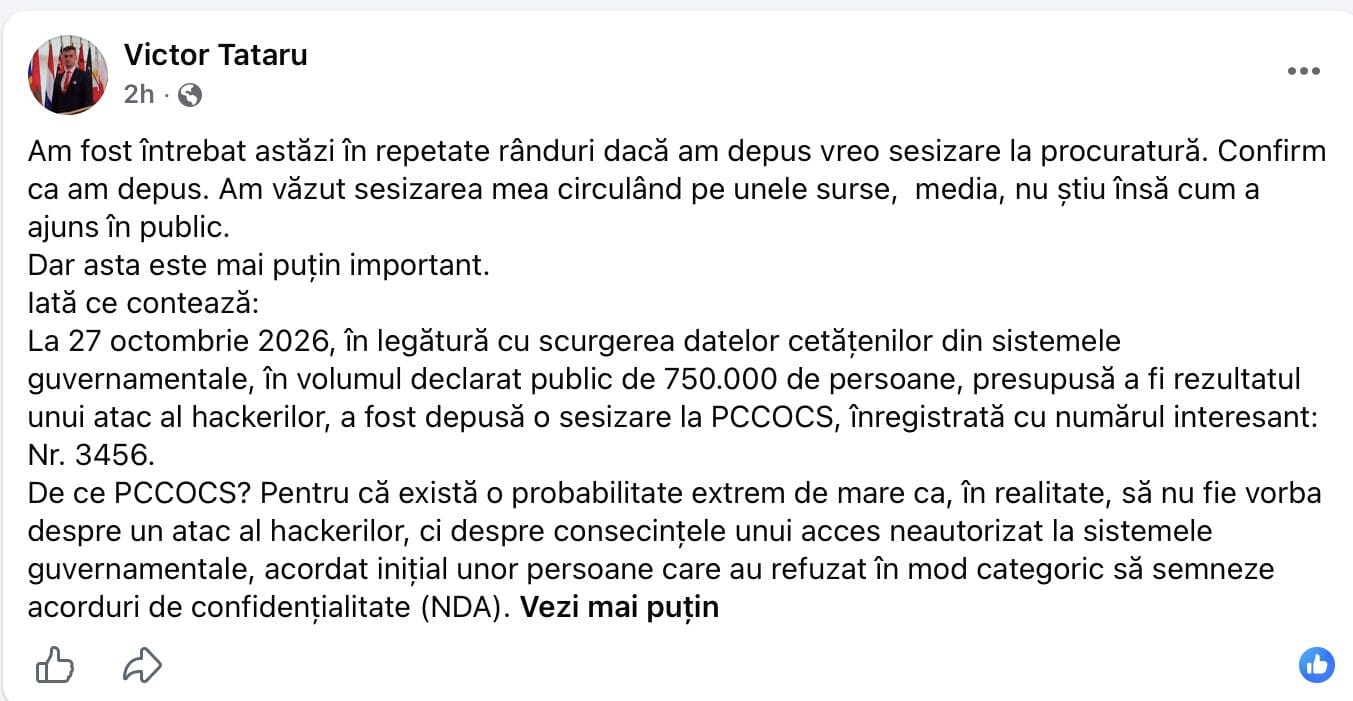
Экс-чиновник также напрямую связывает прошлогодний инцидент с недавней масштабной кибератакой на государственные системы, в результате которой в открытый доступ попали персональные данные порядка 750 000 граждан. Татару полагает, что нынешняя утечка — это не классическая хакерская атака извне, а прямое следствие ранее предоставленного незаконного доступа лицам, которые к тому же отказались подписывать соглашения о конфиденциальности.
Из заявления Татару в прокуратуру следует, что он пытался противодействовать происходящему:
«Ввиду моего отказа предоставить запрашиваемый доступ иностранным гражданам, которые лично представились сотрудниками спецслужб, я напрямую проинформировал руководителя подразделения контрразведки Службы информации и безопасности (СИС) по телефону. После этого извещения я подвергся мерам, которые расцениваю как репрессивные. Они продолжались около шести месяцев. Несмотря на заверения директора в том, что это прекратится, давление продолжилось и впоследствии привело к прекращению моих трудовых отношений».
На момент публикации новости официальные ведомства, упомянутые в заявлении, не выступили с комментариями по поводу обвинений.
-
Кто такой Виктор Татару: Эксперт в области информационной безопасности с более чем 13-летним стажем. До увольнения в январе 2026 года он на протяжении почти двух лет возглавлял Департамент кибербезопасности правительственного агентства STISC, отвечающего за защиту ключевой ИТ-инфраструктуры Молдовы, а ранее руководил Национальным центром оперативного реагирования на инциденты информационной безопасности (SOC).
-
Суть технического спора: По информации местных СМИ, в поданном в PCCOCS документе фигурирует упоминание об использовании американского ИТ-решения CrowdStrike для организации удаленного доступа к избирательной инфраструктуре. Татару заявляет, что руководство STISC и СИС могло способствовать или намеренно замалчивать факт передачи контроля над внутренними сетями иностранным представителям без соблюдения протоколов безопасности.
-
Контекст утечки данных: Заявление экс-главы управления прозвучало на фоне острой общественной дискуссии вокруг недавнего взлома правительственной платформы (предположительно, системы EVO), через которую произошел массовый слив личных данных почти трети населения Молдовы. Правоохранительные органы ведут расследование по факту кражи данных.
В Молдове похитили персональные данные, связанные примерно с 750 тысячами IDNP