Сегодня

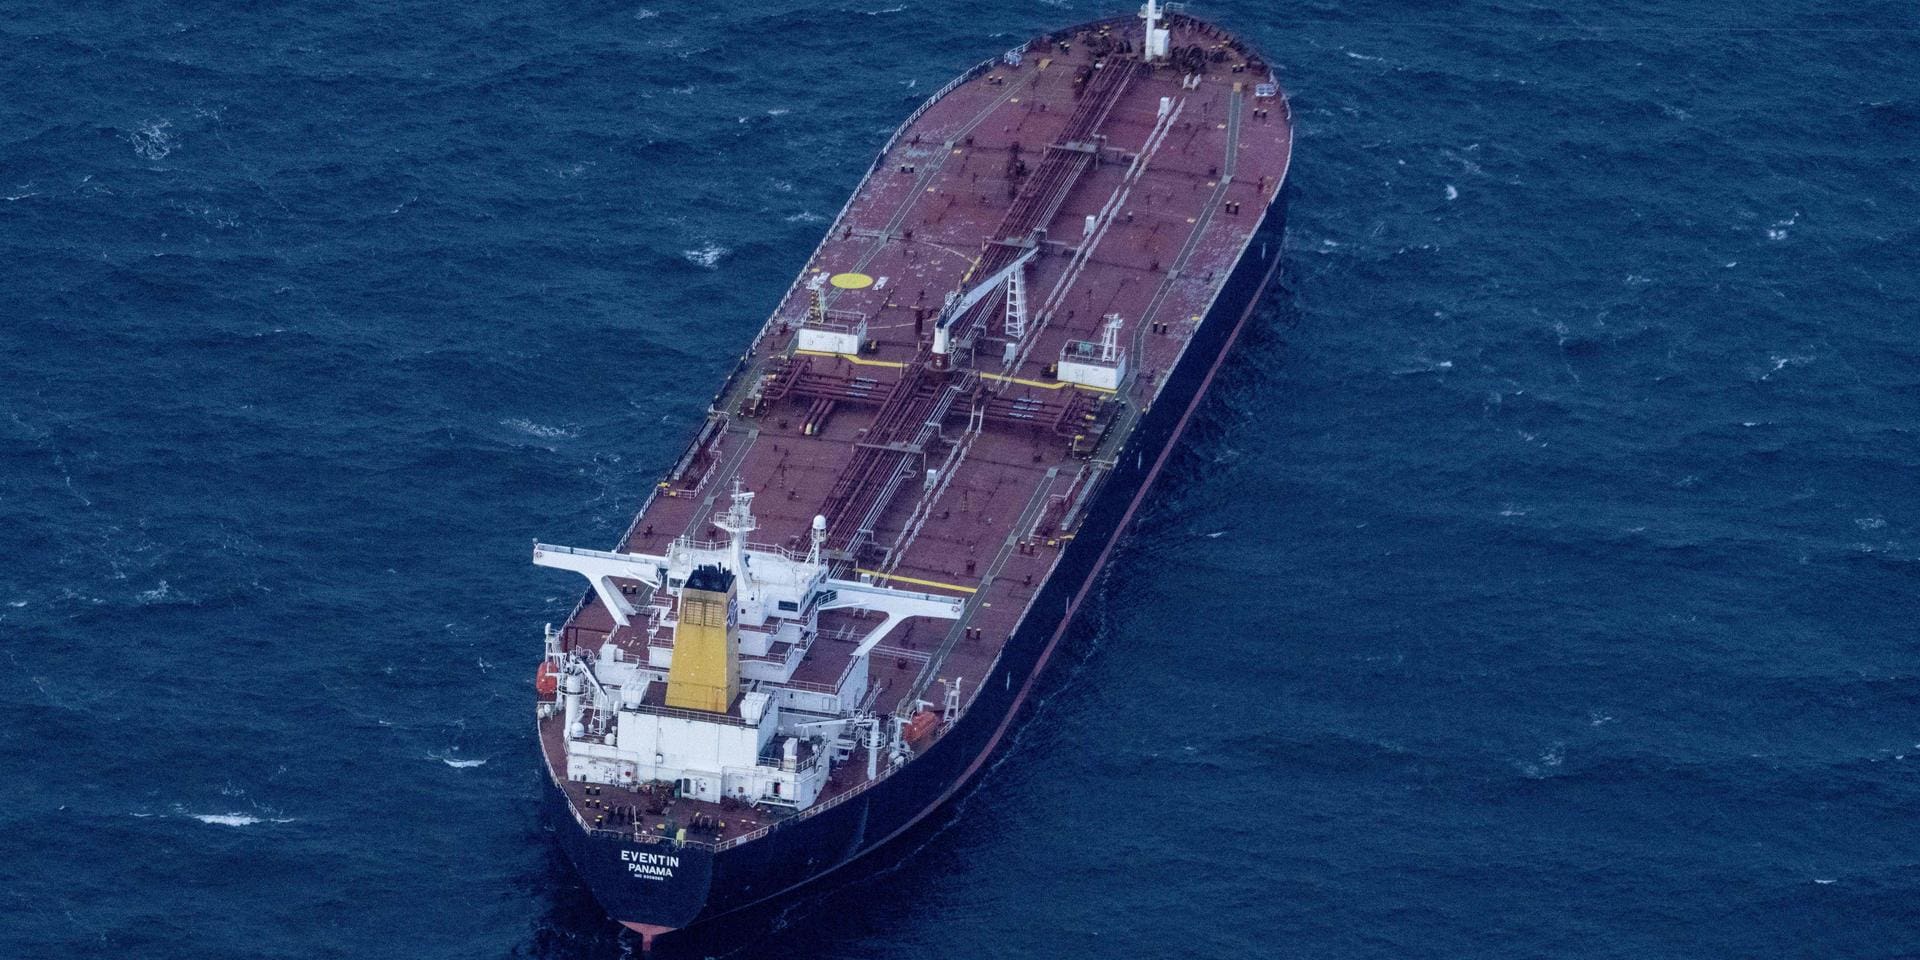
(ВИДЕО) Франция задержала танкер «теневого флота» России

Французские военные перехватили нефтяной танкер DF Peak под флагом Бенина к югу от острова Реюньон в Индийском океане. Проверка документов подтвердила подозрения в незаконном использовании флага, сообщает издание Le Monde.

По запросу прокуратуры судно направили к месту стоянки у побережья острова Реюньон для проведения дальнейшей проверки. Задержанный танкер связывают с так называемым «теневым флотом» России. Французские ВМС регулярно проверяют подобные суда, чтобы выявлять нарушения международных правил судоходства и сборов.

Российский «теневой флот» сформировался после введения странами «Большой семёрки» и Евросоюза потолка цен на нефть из РФ. В его состав входят сотни устаревших танкеров с неоднозначным юридическим статусом, зарегистрированных в офшорах под «удобными» флагами Африки и Азии. Такие суда часто отключают системы автоматической идентификации (АИС) и меняют названия, чтобы скрывать маршруты, транспортировать сырьё в обход санкций и избегать стандартного страхования.

Ранее Франция уже неоднократно перехватывала подобные танкеры. В частности, французские службы задерживали Boracay в сентябре 2025 года, Grinch в январе 2026 года, Deyna в марте, Tagor в мае и Deliver в июне. Все пять ранее задержанных судов в итоге отпустили после уплаты соответствующих штрафов.
Подписывайтесь на наш TELEGRAM, INSTAGRAM, чтобы быть в курсе всех самых важных новостей.

Сегодня

Microsoft заблокирует пиратские версии Windows с помощью привязки к материнской плате

Корпорация Microsoft радикально меняет систему лицензирования операционных систем для борьбы с пиратством и киберугрозами. Компания внедряет новую технологию TPM-based attestation, которая привяжет процесс активации Windows к аппаратному обеспечению компьютера. Первые предупреждения для бизнеса появятся уже в августе 2026 года. Нововведение полностью изменит работу корпоративного сервиса Key Management Service (KMS), который организации используют для централизованной активации тысяч устройств. Теперь система будет требовать обязательной верификации через криптографический модуль TPM (Trusted Platform Module), распаянный непосредственно на материнской плате. Новый механизм защиты включает жесткую трехэтапную проверку перед выдачей лицензии: Аппаратный контроль: Система проверяет физическое наличие модуля TPM на плате. Анализ среды: Программа сканирует целостность ПО и изолированность сервера. Разрешение: Активация одобряется только после подтверждения легитимности оборудования. По заявлению Microsoft, классическая архитектура KMS долгие годы оставалась уязвимой. Хакеры использовали ее для создания фейковых локальных серверов, что позволяло обходить лицензирование как в корпоративном секторе, так и на домашних ПК с помощью популярных утилит-активаторов. С переходом на

Secret Link